대신증권 고객 3만8490명 정보 유출·미래에셋자산운용도 업무용 웹 시스템 침해
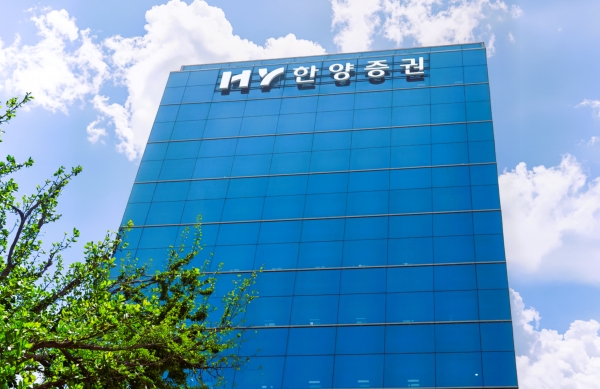
[녹색경제신문 = 나희재 기자] 한양증권에서 외부 그룹웨어 해킹으로 고객과 임직원 등의 개인정보 31건이 유출됐다. 최근 대신증권과 미래에셋자산운용에서도 침해사고가 발생하는 등 금융투자업계에서 해킹 사고가 잇따르면서 업무용·외부 연계 시스템의 보안 관리체계에 대한 우려가 커지고 있다.
3일 한양증권은 지난달 29일 사용 중인 외부 그룹웨어 솔루션에 대한 비정상적인 접근으로 일부 개인정보가 유출된 사실을 확인했다고 밝혔다. 현재까지 파악된 유출 데이터는 고객정보 15건, 임직원 관련 정보 2건, 일반 개인정보 14건 등 총 31건이다.
유출된 개인정보는 이름과 계좌번호, 연락처, 주소, 생년월일, 이메일 등이다. 이와 함께 주민등록번호와 운전면허번호 등 고유식별정보도 포함됐으며, 이 가운데 주민등록번호가 포함된 정보는 3건으로 집계됐다. 유출 항목은 개별 데이터에 따라 차이가 있다.
이번 사고는 한양증권이 외부 업체로부터 공급받아 사용 중인 그룹웨어 솔루션에서 발생했다. 그룹웨어는 임직원 간 업무 협업과 전자결재, 문서 공유 등에 사용하는 시스템으로 홈트레이딩시스템(HTS)이나 모바일트레이딩시스템(MTS) 등 고객 거래시스템과 구분된다.
일부 언론 보도에 따르면 한양증권이 사용하는 해당 그룹웨어는 다우기술의 '다우오피스'로 파악됐다. 다만 정확한 해킹 발생 시점과 구체적인 침입 경로는 아직 공개되지 않았다. 외부 솔루션 자체의 보안 취약점과 이용 기업의 접근권한 관리 등 사고 원인에 대한 조사도 진행 중이다.
한양증권은 사고 인지 직후 외부 접근을 차단하고 솔루션 공급사와 함께 긴급 보안 패치를 완료했다. 정확한 유출 범위와 사고 경위를 조사하고 있으며, 관계기관 신고와 개인정보 유출 대상자에 대한 개별 안내에도 나섰다.
앞서 대신증권과 미래에셋자산운용에서도 해킹 사고가 발생했다. 대신증권은 지난달 28일 투자일임 비대면 증권계좌 개설 연계 서버에 대한 해킹으로 고객 3만8490명의 개인·신용정보가 유출됐다고 밝혔다. 유출 항목은 고객명과 이메일, 주소, 통신ID, 은행명, 입출금 계좌번호, 증권 종합계좌번호, 휴대전화 번호 등 8개로, 계좌번호와 휴대전화 번호는 암호화된 상태였다.
미래에셋자산운용도 같은 날 일부 업무용 웹 시스템에서 외부의 비정상적인 접근으로 정보가 유출됐다고 발표했다. 다만 회사는 일반 투자자 정보와 고유식별정보, 민감정보, 개인신용정보의 유출은 파악되지 않았다고 설명했다.
세 회사의 사고는 침해 경로와 정보 유출 범위에서 차이를 보였다. 한양증권은 외부 그룹웨어, 대신증권은 비대면 계좌 개설 연계 서버, 미래에셋자산운용은 업무용 웹 시스템에서 각각 침해가 발생했다. 특히 고객의 주식 매매와 자산 관리에 직접 사용되는 핵심 거래시스템과 별도의 전산 인프라에서 정보가 유출됐다는 공통점이 있다.
한편 한양증권은 외부 그룹웨어 솔루션에 대한 긴급 보안 조치를 마친 상태로, 추가 유출 여부와 정확한 사고 경위에 대한 조사를 이어가고 있다.
한양증권 관계자는 "이번 사안을 엄중하게 인식하고 있으며, 고객 여러분께 심려를 끼쳐 드린 점 진심으로 사과드린다"며 "향후 보안 관리체계를 철저히 점검해 재발 방지에 만전을 기하겠다"고 밝혔다.
나희재 기자 financial@greened.kr